‏إظهار الرسائل ذات التسميات Cisco. إظهار كافة الرسائل

الأربعاء، 25 مارس 2015

اكتشاف ثغرة خطيرة بهواتف Cisco IP Phones

حذرت شركة سيسكو، أنه تم اكتشاف ثغرة خطيرة في النظام الخاص بهواتف Cisco للشركات الصغيرة، هذه الثغرة تمكن المهاجم من التنصت عن بعد على المحادثات الشخصية بالإضافة إلى إمكانية إجراء مكالمات من خلال الهاتف المصاب بالثغرة دون الحاجة لأي عملية توثيق.

الثغرة أخذت الرقم CVE-2015-0670، وتكمن هذه الثغرة في الاعدادات الافتراضية الخاصة بـ Cisco IP phones، والتي تسمح للمهاجم أن يقوم بالتنصت على الهاتف عن بعد وذلك من خلال قيام المهاجم بإرسالة XML request.
 

وعلاوة على ذلك، فإن باستغلال الثغرة يستطيع المهاجم أيضاً أن يقوم بإجراء المكالمات عن طريقة الهاتف المصاب وكذلك يستطيع أن يقوم باعتراض المكالمات النشطة.

الإصدارات المصابة Cisco’s small business SPA300 و SPA500 Internet Protocol الذين يعملون بـ firmware version 7.5.5، أيضاً شركة سيسكو حذرت من أن الإصدارات الأخرى قد تكون مصابة.

على الأرجح هناك بعض الهواتف تم إعدادها كي يتم الوصول إليها من خلال الانترنت، لذلك سيكون من السهل على الهكر أن يقوم بتحديد الأجهزة المصابة التي المثبت عليها البرنامج المصاب وذلك عن طريق محرك البحث الشهير Shodan.
وقالت سيسكو في نشرة أمنية خاصة بها:ـ

"لاستغلال الثغرة، يصبح على المهاجم الحاجة للوصول إلى شبكة داخلية موثقة خلف الفيروول وذلك حتى يتمكن من إرسال XML requests للجهاز المستهدف، وهذه الأمر ربما يقلل من إمكانية نجاح المهاجم في الاستغلال الكامل."

 سيسكو كانت قد تحققت من المشكلة، التي تم اكتشافها والتبليغ عنها من قبل باحث أمني بشركة Tech Analysis باستراليا يدعى Chris Watts، هذا الباحث قام أيضا باكتشاف ثغرة XSS و ثغرة local code execution موجودين بنفس الجهاز، وجدير بالذكر أنه حتى الآن لم تصدر أي إصلاحات للثغرة من جانب سيسكو.

المصدر


الثلاثاء، 3 مارس 2015

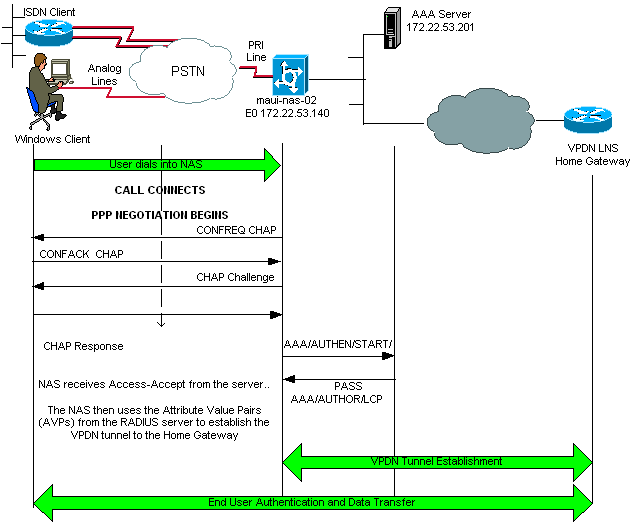
فكرة AAA Server

 
AAA هي اختصار لــ Authentication / Authorization / Accounting .
في مجال السيكيورتي ، التحقق ، وتحديد الصلاحيات ، من العناصر المهمة في هذا العالم .
لنأخذ مثال . في Windows Server وتحديدا في ال Active directory , يمكننا تحديد المهام والتحقق من قبلها . حيث يمكن القيام لذالك من خلال ادخال اسم المستخدم مع كلمه السر ليتم التحقق ان هذا اليوزر موجود في قاعدة البيانات AD . العملية الثانية هو تحديد الصلاحيات لهذا المستخدم ، ماذا يستطيع ان يفعل ، يمسح ، يضاف ، يغير .
التسائل كيف يتم تطبيق هذة الأمور مع السيسكو روتر او الجدار الناري او اي جهاز ؟
لدينا مستخدم مع كلمه السر الخاص بالدخول بروتر معين الخاص بي ال Telnet وربما ال SSH ، لان أين يتم التحقق من وجود هذا المستخدم ؟ مع Windows Server يتم التحقق من خلال ال AD .
ولكن الان في الروتر أين يتم التحقق ؟ يتم داخل الروتر !! ماهي المشاكل اذا تم ااتحقق داخل الروتر ؟
  الكثير من المشاكل أتذكرها سريعا
1.  التحقق داخل الروتر معرض للاختراق،
2.  كذالك إمكانيات تحديد الصلاحيات من داخل الروتر متعبة جداً ،
3.  المشكلة الأكبر في نظري هو عدم وجود التوحد في عمليات التحقق وتحديد الصلاحيات ، بمعنى لو كان عندي 10 روترات هذا يعني اننا لدينا 10 قواعد بينات نتعامل معها ، فلو أردنا اضافة مستخدم للروتر الخامس و التاسع ، علينا ان نذهب لهذة الروترات ونضيف هذا المستخدم . وإذا أردنا ان نعطي لهذا المستخدم صلاحيات ال Show / Ping  مثلا فعلينا ان نذهب لهذة الروترات وتضيفها كذالك . ماذا لو كان اكثر من مستخدم !! عمل مرهق جداً ! ماهو الحل ؟؟
هنا يأتي دور السيرفر ال AAA وهو عبارة عن برنامج يتم تنصيبة على الوندوز سيرفر ، وهناك اجهزة تقوم بنفس العمل ، سيسكو تقدم البرنامج الرائع ACS .
بعد عملية التنصيب ، نبدء بربط الروترات بهذا السيرفر وستكول الروترات عبارة عن Clients تضاف الى السيرفر .
مثلا لو جاء مستخدم يريد الاتصال بروتر ما ، سيقوم بإدخال المستخدم مع كلمه السر . الروتر سيستلم هذة المعلومات ، ويرسلها بدورة الى سيرفر ال AAA  الذي سيتحقق من صحة المعلومات . اذا كانت متوفرة سيسمح لهذا اليوزر بالوصول الى الروتر ولكن ضمن صلاحيات محدد مسبقا من قبل نفس الروتر .
البروتكولات التي تنفذ هذا السيناريوا هي RADIUS / TACACS+ / Kerberos سنتكلم عن الفروق بين هذة البروتكولات لاحقا .
لكن ماذا يحصل عندما يسقط سيرفر ال AAA اي يتوقف عن العمل ؟ في هذا الوقت ممكن الاستعانة بقاعدة البيانات في الروتر و الرجوع لها عند سقوط السيرفر .
سوف اذكر الاوامر التي نحتاجها لتعريف الروترات على السيرفر :
المثال يتكون من الآتي :
R1---->Switch---->AAA Server & Admin PC
R1
----
Config)‪#‎AAA‬ new-mode
وفي هذا الامر يتم تفعيل عملية التحقق خارجية كانت ام داخلية 
Config)#AAA Authentication login default group TACACS +/ Radius local
وهنا يتم تحديد مكان التحقق وسوف يكون في قائمة الديفولت الخاصة بي ال Radius. لاحظ كلمة ال LOCAL في نهاية الامر. فائدتها عند فشل سيرفر ال AAA يجب الرجوع الى ال LOCAL Data Base لغرض التحقق و الأداء ، وسيكون عمل ذالك من خلال  المستخدم Admin في الامر الرابع .
Config)#AAA Authorization exec default group TACACS+ / Radius local
تحديد الصلاحيات وكذالك في ال Radius .
Config)‪#‎Username‬ Admin Privilege 15 Password CCNP1234
Config)‪#‎Radius‬-server host 10.1.1.100 key CCIE1234
تحديد عنوان السيرفر مع الباسورد او Pre Shear Key بين الروتر و السيرفر يجب ان تكون متشابة في الطرفين .
وهذا فيديوا يوضح الفكره للمهندس ضاري خالد


الخميس، 4 سبتمبر 2014

كيف تقوم بتحديد السرعة على منافذ السويتشات والروترات في سيسكو

هناك العديد من الاجهزةالتحكم بالباندويث على سويتشات وروترات سيسكو مثل الفايرول أو أجهزة الـ UTM أو أستخدام برامج غالية الثمن سيسكو توفر لك هذه الميزة على سويتشات Catalyst من خلال أمر واحد وبسيط تكتبه على المنفذ أو المنافذ المربوطة مع الأجهزة على الشبكة أو ربما تملك مقدم خدمة أنترنت وتريد تحديد سرعات الأنترنت للمستخدمين.
Cisco's
Switch(config)# interface FastEthernet 0/1
Switch(config-if)# srr-queue bandwidth ?
  limit Configure bandwidth-limit for this interface
  shape Configure shaping on transmit queues
  share Configure shared bandwidth
كما هو موضح دخلنا أولا على المنفذ المراد تحديد كمية الباندويث وسوف نختار الخيار الأول وهو limit
Cisco's
Switch(config)# interface FastEthernet 0/1
Switch(config-if)# srr-queue bandwidth limit 10
في الأمر الموضح قمت بكتابة الرقم عشرة وهو طبعا لايشير إلى السرعة المطلوب إتاحتها على المنفذ بل يشير إلى النسبة المئوية التى سوف تسمح بها, فلو كان المنفذ يدعم سرعة 100 MB فسوف يحصل البورت على عشرة بالمئة فقط أي 10 MB فقط أما لو كان 1000 MB فسوف يحصل على 100 MB فقط.
أما لو قررت أن تحدد السرعة لشبكة كاملة من خلال الروتر فقم بأستخدام الامر التالي :
Cisco's
Router(config)# interface fe0/0
Router(config-if)# rate-limit {input | output}
في الأمر الثاني يمكنك تحديد الباندويث الداخل أو الخارج وطالما نحن نبحث عن تحديد سرعة للشبكة فسوف نختار Output
Cisco's
Router(config-if)# rate-limit output 10000000 2000 2000 conform-action continue exceed-action drop

في الخانة الثانية قمت بأختيار 100000000 وهو بالبايت وليس بالميغا مثل السويتش وهي ملاحظة يجب أن تنتبه لها جيدا.
المصدر: NetworkSet

مامعنى loopback في راوتر سيسكو وماهي وظيفتها

Loopback Interface   كلمتين الأولى Interface وهذه مفهومة بورت منفذ وكلمة Loopback ترجمة حرفية تعني الاسترجاع أما معناها الفني فتعني تدفق العناصر (سواء إشارة كهربية أو ضوئية أو كهرومغناطيسية والتي تتكون منها البيانات المرسلة) من المصدر أو المرسل ثم تعود للمرسل بدون أي تعديل أو معالجة
وبعبارة مختصرة تدفق البيانات من المرسل إلى المرسل مرة أخرى وكأنك تلعب بكرة (البيانات أو الرسالة) ترسلها لحائط أمامك فترتد لك مرة أخرى، وهنا قد يتبادر للذهن سؤال وما الفائدة من ذلك وهذا ما سيتضح عند معرفتك لوظيفة
 الـ Loopback  Interface
هو ببساطة منفذ أو بورت وهمي سيقوم بدور الحائط في المثال السابق، ومعنى كلمة وهمي أنه منفذ يقوم بإنشائه نظام التشغيل على شكل سوفت وير وليس هاردوير، وأي أحد سيرسل لهذا المنفذ رسالة سيرد عليه
خليني أعطيك مثال بسيط على الـ Loopback Interface في جهاز الكمبيوتر الخاص بك قبل أن أنتقل للروتر
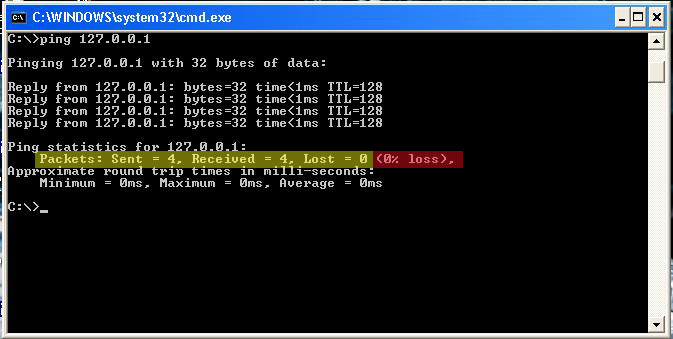
إفتح شاشة الدوس وإكتب الأمر
Ping 127.0.0.1

هنا أنت قمت بعمل ping على نفسك لأن الآي بي 127.0.0.1 هو الآي بي الخاص بالـ Loopback Interface الخاص بجهازك، فأنت بذلك قمت بعمل فحص ذاتي لجهازك لتتأكد من قدرة جهازك على الإرسال والاستقبال. ولكن ليست تلك هي وظيفة الـ Loopback Interface على الروتر فقط فله مزايا أخرى ووظائف كثيرة غير ذلك. 
ملحوظة هناك نفس القصة في السويتش ولكن نسميه Vlan Interface بدلاً من Loopback Interface
 وظائف الـ Loopback Interface:
 فهي حقيقة كثيرة وتحتاج كل وظيفة لشرح مطول ومعلومات سابقة عند القارئ لذلك سأشير لبعضها إشارات بسيطة وفي عجالة:
• يمكننا من إدارة الروتر حيث سيصبح للروتر آي بي وهو الذي ستعطيه للـ Loopback Interface وهو كما قلنا دائماً Up شغال فيمكنك من الاتصال بالجهاز في أي وقت وفي أي ظرف
• أيضاً مهم جداً عند استخدام البروتوكول OSPF في انتخاب الـ DR و BDR ليكون دائماً Up
• مع البروتوكول BGP لإنشاء علاقة الجوار بين الروترات
الإعدادات
 كيف أستطيع أن أقوم بعمل Loopback Interface على الروتر وإعطائها آي بي وهي أسهل ما يكون بداية لا يكون بالروتر أي بورتات من النوع Loopback Interface لذا نقوم بكتابة الأمر لإنشاء واحدة
R1(config)#interface loopback "Loopback interface number"
R1(config)#interface loopback 1
لاحظ هنا العدد الرهيب من تلك المنافذ الوهمية التي يمكنك إنشاءها وهي تعتمد طبعاً على قدرة نظام التشغيل الخاص بالروتر IOS
ولاحظ أني اخترت أن أنشأ منفذ وهمي ذو الرقم واحد
R1(config-if)#ip address 1.1.1.1 255.255.255.255
ثم تعطيه آي بي والأفضل تقفل الـ subnetmask ليكون آي بي واحد فقط كما في المثال
كما أنه لا يحتاج للأمر no shutdown كما ذكرنا سابقاً لأنه بمجرد إنشاءه يكون Up

المصدر: answers.networkset.net


عشرة خطوات لتأمين وحماية راوترات سيسكو


security

نظام التشغيل (IOS) الموجود على راوترات شركة سيسكو مثله مثل أى نظام تشغيل أخر من الممكن أن تظهر به بعض المشاكل الأمنية أو ثغرات التي من الوجب عليك كمسؤل شبكة ان تعمل على حميتها من اي خراب او دمار ولا سيما جهاز الرور الذي هو الجهاز الاساسي في الربط بين فروع الشركة و يعمل كذلك على نقل البيانات بين الفروع والشركة الام فكان من الزم حميته لحماية الشبكة والبيانات المنتقلة وعدم تعرضها لاي مخاطر اثناء الانتقال فهذه عشر خطوات تعمل على حماية هذا الجهاز وضمان عدم كشف البيانات التي يعمل الروتر على نقلها:
الخطوة اﻷولي: ترقية النظام إلى أحدث إصدار مستقر وذلك لتفادي حدوث أى مشاكل من الممكن أن نواجها مستقبلاً ولكن علينا أن ﻻ ننسي أن نظام IOS نوعاً ما قديم ﻷن عمره تجاوز أكثر من ربع قرن وعلى الرغم من وجود إصدارات حديثة منه إلا أن البنية الأساسية للنظام تؤكد أن اﻷعتماد عليه بشكل كامل شيء غير صحيح وهذا ما أدركته الشركة وقامت بعد ذلك عده أنظمه تعالج فيه العيوب والمشاكل التى كانت تواجهها مثل IOS XE و NX-OS و IOS XR , ولمن يريد معرفة معلومات أكثر عن كيفية عمل ترقية للراوترات فيمكنه الدخول على الرابط التالي من الموقع الرسمي للشركة ويمكنكم الدخول على الرابط التاليلمعرفة طريقة تحديد أخر نظام تشغيل قد اصدرته الشركة للعتاد الموجود لديك؟
الخطوة الثانية: سنتحدث اﻵن عن بعض اﻷعدادات المبدئية التى نقوم بتفعليها عندما نقوم بوضع اﻷعدادات اﻷساسية وستكون كالتالي :-
وضع أعدادات لتأمين منفذ الكونسول


Cisco's
line con 0
exec-timeout 5 0
login
وضع أعدادات لغلق منفذ الـ Auxiliary


Cisco's
line aux 0
no exec
exec-timeout 0 10
transport input none
وضع أعدادات لتأمين الـ VTY


Cisco's
line vty 0 4
exec-timeout 5 0
login
transport input telnet ssh
(إذا كنا نريد استخدام SHH للدخول على الراوتر عن بعد فيفضل عدم كتابة هذا اﻷمر)
الخطوة الثالثة: عمل كلمة مرور قوية بأن تكون  كلمات المرور مكونة من رموز وعشرة أرقام مع حروف أبجدية غير مكررة وذلك لنصعب اﻷمور على المخترقين في حال ﻻ قدر الله لو حدث أى خرق أمني واﻵن سننتقل إلى كتابة بعض اﻷوامر التى ﻷبد من أن نفعلها لتشفير كلمات المرور على الراوتر وستكون كالتالي :-


Cisco's
service password-encryption
enable secret 0 PASSWORD089
Console line
line con 0
password PASSWORD089
Auxiliary Line
line aux 0
password PASSWORD089
الخطوة الرابعة: إنشاء مفتاح تشفير RSA وذلك لضمان إدخال اﻷوامر بطريقة مشفرة وذلك عند استخدامك لـ SSH (ملاحظة: هناك بعض الراوترات التى ﻻ تدعم عملية التشفير وستعلم ذلك أما عن طريق الدخول على الموقع الرسمي للشركة أو عند تطبيقك للأوامر الموضحة في السطور التالية) ولتفعيل الخدمة سنقوم بكتابة اﻷوامر الثالية :-


Cisco's
hostname R1
ip domain-name Networkset.net
crypto key generate rsa
بعد ذلك سنختار نوع مفتاح التشفير ويفضل أن يكون 1024 أو 2048 وذلك ﻷن طول المفتاح يتناسب طردياً مع قوته!
الخطوة الخامسة: غلق الخدمات الغير ضرورية لتفادي حدوث أي مشاكل أمنية وفي نفس الوقت تخفيف الحمل عن الراوتر واﻵن سأقوم بذكر بعد اﻷوامر التى نستطيع من خلالها إغلاق بعض الخدمات التى من الممكن أن ﻻ نكون بحاجة إلى تفعيلها مثل :-


Cisco's
no ip identd
no ip source-route
no cdp run
no service config
no ip gratuitous-arps
ip options drop
no ip bootp server
no service finger
no service tcp-small-servers
no service udp-small-servers
no service dhcp
no ip http server
no ip http secure-server
no snmp-server
ntp disable
هناك بعض اﻷوامر التى ﻷبد أن تنفذ على منافذذ الراوتر إن لم تكن في حاجة إليها


Cisco's
no ip directed-broadcast
no ip unreachables
no ip redirects
no ip mask-reply
no ip proxy-arp
الخطوة السادسة: تفعيل بعض الخدمات التى ﻻ تكون مفعلة بشكل إفتراضي ولكنها مفيدة وهي  كالتالي :-

  • تفعيل خدمة TCP-keepalives لمراقبة الترافيك الذي يمر عبر الراوتر في اﻷتجاهين


Cisco's
service tcp-keepalives-in
service tcp-keepalives-out
  • خدمة timestamps وذلك لنقوم بتسجيل كافة التحركات التى تحدث في الراوتر, يذكر ان هذا الخدمة أصبحت متاحة منذ اﻷصدار رقم 11.3


Cisco's
service timestamps debug datetime msec show-timezone localtime
service timestamps log datetime msec show-timezone localtime
الخطوة السابعة: مراقب السجلات المخزنة على الراوتر والتى ﻻ تكون مفعلة بشكل إفتراضي ولفعل ذلك علينا كتابة اﻷوامر التالية :-


Cisco's
logging enable
logging buffered 16000
logging console critical
logging trap informational
الخطوة الثامنة: تفعيل خدمة الـ AAA على الراوتر حتى وأن كانت الخدمة مفعلة على الخوادم ولتفعيلها يمكنك كتاية اﻷوامر التالية :-


Cisco's
aaa new-model
aaa authentication login default local
aaa authorization commands 15 default local
الخطوة التاسعة: استخدام Access Control List للتحكم في حركة الترافيك وإسقاط كل التحركات المخالفة والمزيفة وذلك غير أن مثل هذه القواعد للتعامل مع هجمات الحرمان من الخدمة (DoS) ولكن علينا أن أن نتعامل مع هذه القواعد بالحكمة ﻷنها تؤثر بشكل كبير على معالج الراوتر.
الخطوة العاشرة: هناك بعض اﻹجراءات اﻹضافية التى علينا أن نتخذها وستكون ما يلي :-
  •  إسقاط عناوين Bogon هى عبارة عن عناوين IP وهمية موجودة على شبكة اﻹنترنت ولكنها لم تصدر من قبل هيئة اﻹنترنت لتعيين اﻷرقام (IANA) والتى ﻻ يجب عليها أن تظهر على اﻹنترنت ومن المعتاد أن يقوم مزودي خدمة اﻹنترنت والمؤسسات الكبيرة بعمل تصفية لمثل هذه العناوين بأستخدام قوائم الـ ACL على الراوترات أو عن طريق الـ BGP blackholing أو ممكن استخدام Null Routing وكل هذه الخيارات تستخدم لهدف واحد وهو حتى ﻻ تصل مثل هذه العناوين إلى العملاء أو الموظفين والغرض من هذا تجنب التهديدات التى من الممكن أن تأتي من خلالها.
  • إسقاط IPv4 & IPv6 Martians هى عبارة عن عناوين صادرة من قبل هيئة اﻹنترنت لتعيين اﻷرقام (IANA) ومع ذلك فلا يجب أن تظهر على اﻹنترنت وأن ظهرت فهذا يعني أنها أما قادمة من راوتر عليها Misconfiguration أو أنها محاولة هجوم من نوعاً ما سواء كانت تصيد أو غير ذلك.
  •  تطبيق Verify unicast reverse-path في الشبكات الصغيرة والمتوسطة.

ملحوظة : يفضل متابعة المقالات والتدوينات التى تتحدث عن الثغرات التى تم إكتشافها في راوترات سيسكو سواء الموجودة على الموقع الرسمي للشركة أو المنشورة على مواقع أخري ولذلك لإيجاد حل مناسب وسريع لسد مثل هذه الثغرات حتى لا يحدث أى خرق أمني للشبكة المسئول عنها!

وأخيراً سنذكر بعض البرامج واﻷدوات التى من الممكن أن تساعد على تأمين الراوتر وهما برنامج Router Administration Tool وبرنامج Cisco AutoSecure وبرنامج Border Router Security Tool
المصد: networkset

مدونه Network Information أنشأت في سنة 2013 من أجل جمع كل شيئ عن الشبكات وكل ما يتعلق بها في مدونه عربيه واحده


اشترك معنا عبر البريد الإليكتروني وتوصل بأخر المستجدات والمواضيع الحصرية ولا تنسى تفعيل تسجيلك
To Top